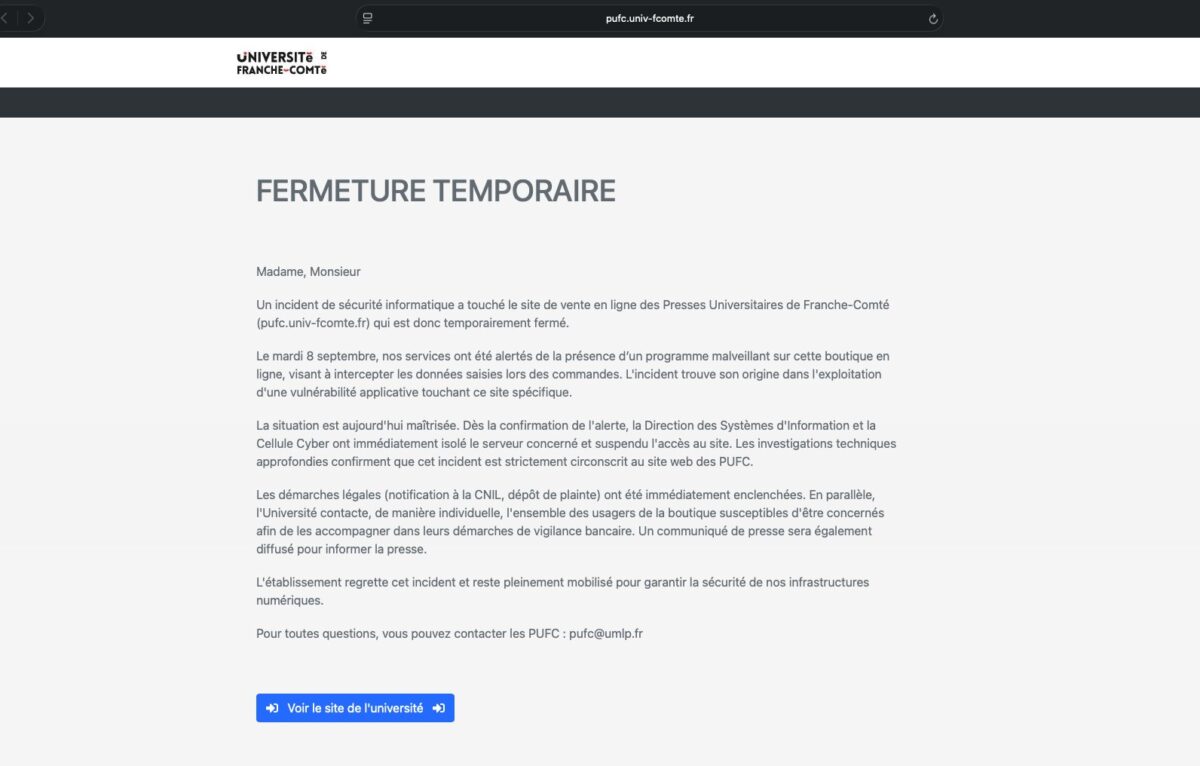
L’Université Marie et Louis Pasteur a été informée le 8 septembre dernier par le CERT-Renater de la présence d’un script malveillant sur le site de vente en ligne des Presses universitaires de Franche-Comté, accessible à l’adresse pufc.univ-fcomte.fr.
Les premières analyses techniques ont permis d’identifier un dispositif de type "Web Skimming", souligne l’établissement. Cette technique consiste à introduire un code malveillant sur un site marchand afin de récupérer, à l’insu des utilisateurs, des informations saisies au moment du paiement. Dans le cas présent, le dispositif était susceptible d’intercepter les données de carte bancaire renseignées lors d’un achat.
Une période potentiellement concernée depuis fin 2023
Dès la réception du signalement, les équipes de sécurité numérique de l’université ont procédé à "l’interruption totale des accès publics au siteweb afin de neutraliser tout risque d'exfiltration de données". L’établissement assure par ailleurs que l’incident est circonscrit au serveur web hébergeant la boutique des Presses universitaires de Franche-Comté. Selon les analyses réalisées à ce stade, aucun autre service ni aucune base de données du système d’information de l’université n’a été affecté.
Selon les premières investigations, la période susceptible d’être concernée remonterait à la fin de l’année 2023. L’Université Marie et Louis Pasteur précise toutefois que les investigations se poursuivent afin de déterminer précisément l’étendue et les circonstances de l’incident.
1 332 clients appelés à la vigilance
Même si aucun cas de fraude bancaire n’a pour l’heure été signalé aux services de l’université, l’établissement a choisi d’adopter une démarche de précaution. Les 1 332 personnes ayant effectué un achat sur la boutique en ligne depuis décembre 2023 vont ainsi être contactées individuellement. Elles sont par ailleurs invitées à surveiller attentivement leurs relevés bancaires et à signaler toute opération inhabituelle à leur banque. En cas de doute, l’université recommande également de se rapprocher de son établissement bancaire afin d’envisager le renouvellement du moyen de paiement concerné.
La CNIL et l’ANSSI informées
L’UMLP a également engagé les démarches prévues en matière de sécurité et de protection des données personnelles. Une notification de violation de données a été adressée à la CNIL et à l’ANSSI. Sur le plan judiciaire, l’établissement assure qu’une plainte pénale sera déposée auprès des services de police de Besançon. Le procureur de la République sera également saisi.
L’université indique ainsi mobiliser ses moyens techniques et juridiques pour analyser l’incident, sécuriser son infrastructure et accompagner les usagers potentiellement concernés.
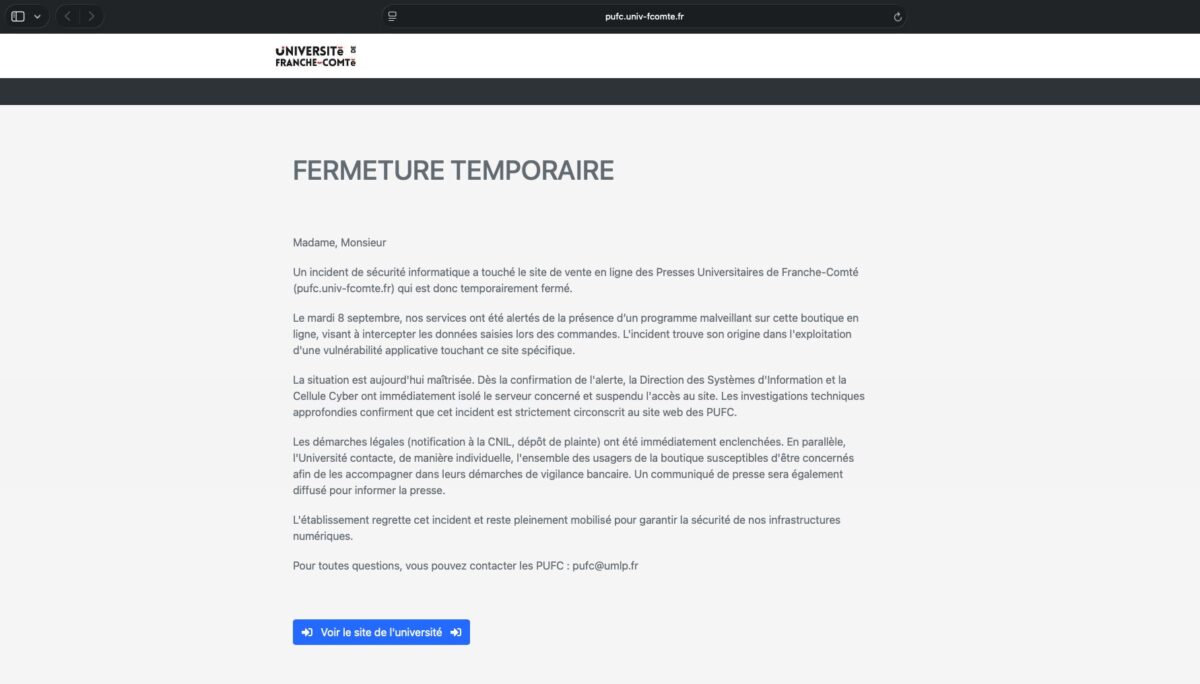
Pour les clients des ayant passé commande sur le site des Presses universitaires de Franche-Comté, la principale consigne est donc de : surveiller leurs comptes bancaires et rester attentifs à toute transaction inhabituelle et, au moindre doute, de contacter leur établissement bancaire.
Infos +
- Pour toutes questions, contactez pufc@umlp.fr