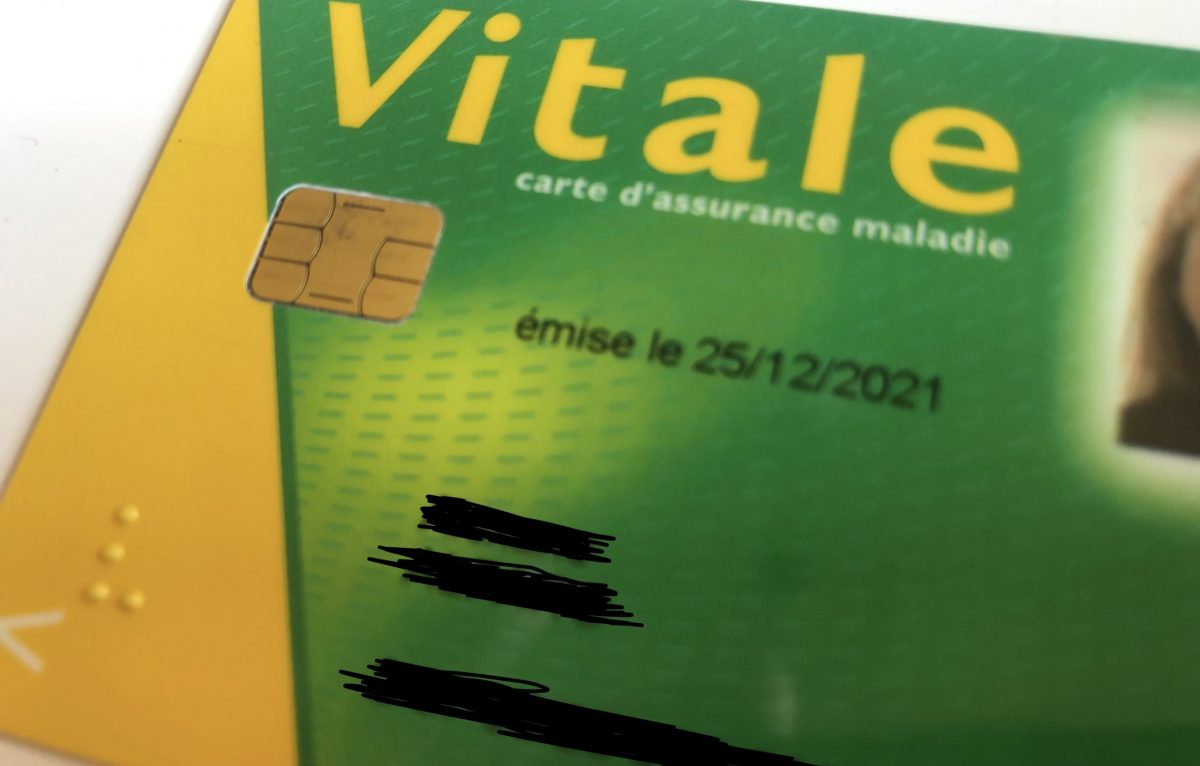
Numéro de sécu, mutuelle: 33 millions de Français concernés par une cyber-attaque au tiers payant

Publié le 08/02/2024 - 16:03
Mis à jour le 08/02/2024 - 15:08

Etat civil, numéro de sécurité sociale, informations sur la mutuelle : "plus de 33 millions" de Français sont concernés par un vol de données lors d'une cyber-attaque contre des gestionnaires du tiers payant, a révélé mercredi 7 février 2024 la Cnil, mais les informations bancaires ou médicales n'en feraient pas partie.

 © Alexane Alfaro
© Alexane Alfaro

Deux sociétés servant d'intermédiaires entre les professionnels de santé - médecins, pharmaciens, opticiens, etc. - et les complémentaires santé ont été la cible de cette attaque : Viamedis (détenue notamment par les complémentaires Malakoff Humanis et Vyv) et Almerys.

Ce sont les opérateurs qu'un professionnel de santé interroge pour savoir s'il peut accorder, ou non, le tiers payant à un assuré social.

"Plus de 33 millions de personnes" sont concernées par une violation de données "pour les assurés et leur famille: l'état civil, la date de naissance et le numéro de sécurité sociale, le nom de l'assureur santé ainsi que les garanties du contrat souscrit", a précisé dans un communiqué le gendarme de la vie privée numérique.

Mais, selon la Cnil, "les informations bancaires, les données médicales, les remboursements santé, les coordonnées postales, les numéros de téléphone" ou encore les adresses électroniques "ne seraient pas concernés".

Aux Français touchés, il est conseillé d'"être prudent sur les sollicitations qu'(ils peuvent) recevoir, en particulier si elles concernent des remboursements de frais de santé" mais aussi "de vérifier périodiquement les activités et mouvements sur (leurs) différents comptes".

"Investigations" rapides

Il est en effet "possible que les données ayant fait l’objet de la violation soient couplées à d’autres informations provenant de fuites de données antérieures", explique la Cnil. L'attaque s'est faite par l'usurpation d'identifiant et mot de passe de professionnels de santé.

L'alerte avait été donnée le 1er février par Viamedis qui a détecté l'attaque et averti les autres plateformes de tiers payant. Quelques jours plus tard, Almerys avait annoncé avoir également détecté une intrusion.

Les autres grandes plateformes de tiers payant ne semblent pas avoir été touchées, selon des informations recueillies par l'AFP auprès notamment de SP Santé (filiale de Cegedim) et de Actil (filiale d'Apicil).

"Devant l’ampleur de la violation", la Cnil va "mener très rapidement des investigations" notamment pour vérifier si les mesures de sécurité des opérateurs touchés par la cyber-attaque étaient conformes à leurs obligations de protection des données.

Elle a aussi appelé les complémentaires recourant à Viamedis et Almerys à informer "individuellement et directement" tous leurs assurés concernés, prévenant qu'elle s'assurera que ce soit fait "dans les plus brefs délais".

Risque de hameçonnage ?

Selon des spécialistes de la cybersécurité interrogés ces derniers jours par l'AFP, les données exposées n'ont pas une grande valeur en tant que telles mais peuvent éventuellement servir à de futures cyber-attaques.

"Ça ne vaut pas grand chose comme données, il faudrait qu'il y ait aussi au moins un e-mail et un numéro de téléphone" pour qu'elles permettent de monter des attaques rapidement, selon Damien Bancal, grand observateur du marché noir de la donnée volée et animateur du blog Zataz.com.

Tamim Couvillers, analyste de la société de cybersécurité Vade, confirme que ces données ont peu de valeur marchande, mais avertit qu'elles "peuvent vite être croisées avec d'autres fichiers".

Ainsi, souligne-t-il, avoir le numéro de sécurité sociale de sa cible "permet de donner de la crédibilité à un courriel de hameçonnage (phishing)", consistant à convaincre l'internaute de cliquer sur un lien malveillant.

"C'est de la donnée fraîche", a également commenté Gérôme Billois, spécialiste en cybersécurité de la société Wavestone.

Almerys et Viamedis n'ont publié aucune information permettant de comprendre si les attaques avaient simplement pour but de voler des données, ou si elles pouvaient viser d'autres buts comme implanter un rançongiciel.

Almerys a indiqué mercredi que son système d'information central n'avait pas été touché par la cyber-attaque. Seul son "portail dédié aux professionnels de santé" a été touché et fermé, a affirmé la société.

(Source AFP)
Société

Après le 10 novembre, l’intersyndicale maintient la pression dans les rues de Besançon

Dans une lettre ouverte adressée ce jeudi 12 novembre 2026 au préfet du Doubs, au directeur de la Police nationale, au procureur de la République et au maire de Besançon, l’intersyndicale de l’éducation du Doubs revient sur les conditions d’organisation de la manifestation du mardi 10 novembre à Besançon et déplore notamment l’interdiction de manifester librement. Elle appelle enfin à de nouvelles mobilisations les 14 et 17 novembre 2026.

À Besançon, une cérémonie du 11 Novembre sous le signe du devoir de mémoire au parc des Glacis

DIAPORAMA • Malgré une météo pluvieuse, de nombreuses personnes se sont rassemblées ce mercredi 11 novembre 2026 au mémorial des Glacis, à Besançon, pour commémorer l'Armistice de 1918. Une cérémonie présidée par le préfet du Doubs, Rémi Bastille, en présence des autorités civiles et militaires, et marquée par la participation de nombreux jeunes.

En Suisse, une nouvelle méthode permet de détecter le GHB jusqu’à 72 heures après son ingestion

Des chercheurs de l'Université de Zurich ont identifié un nouveau biomarqueur permettant de détecter la présence de GHB, surnommé "drogue du violeur", dans l'urine jusqu'à 72 heures après sa consommation, prolongeant ainsi considérablement la fenêtre de détection de cette substance.

Alzheimer : le Territoire de Belfort renforce son soutien aux malades et aux aidants

Le Département du Territoire de Belfort a signé, mardi 10 novembre 2026, la charte nationale ”Département Aidant Alzheimer” avec France Alzheimer 90. L’objectif : faciliter l’accompagnement des familles, soutenir les proches aidants et favoriser l’inclusion des personnes malades.

Les Montagnes du Jura dévoilent leur première carte en relief

Le collectif Montagnes du Jura a dévoilé le 4 novembre 2026 une carte inédite réunissant l’Ain, le Doubs et le Jura sur un même support. Un outil destiné à faire découvrir la géographie et la diversité des paysages du massif, au-delà des frontières administratives. Sa commercialisation est prévue en 2027.

Grand Besançon Métropole : le Conseil de développement participatif élargit ses rangs pour le mandat 2026-2032

À la suite d'un appel à candidatures particulièrement suivi durant l'été 2026, le Conseil de développement participatif (CDP) de Grand Besançon Métropole accueillera davantage de membres pour son nouveau mandat. Le collège des citoyens passe ainsi à 135 membres, tandis que le bureau sera élargi de 15 à 25 personnes. Une évolution destinée à intégrer l'ensemble des candidatures et à renforcer la représentativité de cette instance de participation citoyenne.

" Collectif du 25 novembre " : un mois d’actions à Besançon contre les violences faites aux femmes

Dans le cadre de journée internationale pour l’élimination de la violence à l’égard des femmes, le "Collectif 25 novembre" bisontin se mobilise et dévoile son programme d’actions à destination du grand public du 10 novembre au 7 décembre 2026.

Perte d’autonomie : 20 % de seniors dépendants en plus en Bourgogne-Franche-Comté d’ici 2055 selon l’Insee

En Bourgogne-Franche-Comté un habitant sur trois a plus de 60 ans. 97 600 de ces seniors subissent aujourd'hui une perte d’autonomie. Si les tendances démographiques actuelles se poursuivent, leur nombre augmenterait de 20 % d'ici 2055 dans la région, soit 120.000, selon la dernière étude de l’Insee parue le 3 novembre 2026.

Offre d'emploi

Devenez membre de macommune.info

Publiez gratuitement vos actualités et événements

Offre d'emploi

Les données météo sont momentanément indisponibles.

Sondage